近期Nginx曝出HTTP/2相关安全漏洞,CVE-2026-123007和CVE-2026-123633可能导致服务器工作进程崩溃,在特定条件下还可能造成远程代码执行。如果服务器暂时无法升级Nginx版本,是否还有其他防御方法?家兴网络以Linux服务器和宝塔面板为例,介绍关闭HTTP/2、调整Nginx配置、限制访问来源、防火墙防护及日志监控等临时安全措施,帮助网站管理员降低服务器遭受攻击的风险。
Nginx不升级版本,服务器还有哪些防御方法?
对于正在运行的企业网站来说,升级Nginx并不一定只是点击一下更新按钮那么简单。
部分服务器安装了第三方模块,使用了自定义编译参数,或者配置了复杂的反向代理规则。一旦切换Nginx版本,可能出现配置不兼容、模块无法加载、网站无法启动等问题。
那么,如果暂时不能升级Nginx,有没有其他防御方法?
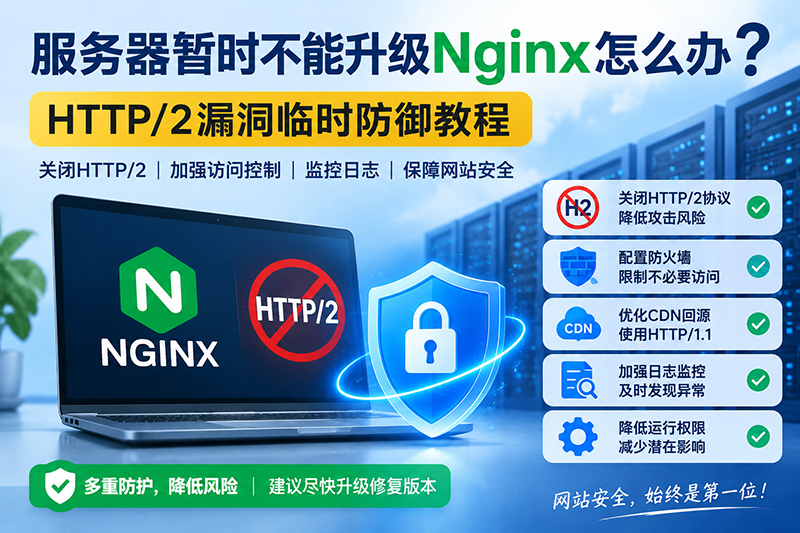
有。针对本次HTTP/2相关漏洞,可以优先采取以下临时措施:
关闭Nginx的HTTP/2协议,降低相关漏洞的直接攻击风险。
检查CDN和反向代理配置,避免源站继续开放HTTP/2入口。
使用防火墙限制不必要的公网访问端口。
加强Nginx访问日志和错误日志监控。
限制Nginx工作进程权限,减少潜在攻击造成的影响。
做好服务器和网站数据备份,制定应急恢复方案。
其中,关闭HTTP/2是针对本次两个HTTP/2漏洞最值得优先考虑的临时缓解措施。
需要说明的是,这些方法不能完全替代官方安全补丁。关闭HTTP/2主要针对CVE-2026-123007和CVE-2026-123633,不能解决Nginx其他组件可能存在的安全问题。
方法一:关闭Nginx HTTP/2协议
本次漏洞与Nginx的HTTP/2处理机制有关。如果服务器暂时不能升级,可以考虑先关闭HTTP/2,让网站使用HTTP/1.1提供服务。
1. 查看当前Nginx配置
首先登录服务器SSH终端,执行:
nginx -v
查看当前Nginx版本。
然后检查网站配置中是否启用了HTTP/2:
nginx -T 2>&1 | grep -nE 'listen .*http2|http2 on'
如果出现类似下面的配置,说明可能启用了HTTP/2:
server {
    listen 443 ssl http2;
    server_name example.com;

    ssl_certificate /path/to/fullchain.pem;
    ssl_certificate_key /path/to/privkey.pem;
}
部分较新版本的Nginx采用独立指令:
listen 443 ssl;
http2 on;
两种写法都需要检查,不能只搜索其中一种。
2. 修改Nginx配置文件
找到对应网站的Nginx配置文件。
宝塔面板用户可以进入:
网站 → 对应网站 → 设置 → 配置文件。
如果原配置为:
listen 443 ssl http2;
可以修改为:
listen 443 ssl;
如果配置中存在:
http2 on;
则需要删除或注释该指令。
修改后,HTTPS仍然可以正常使用,只是不再通过HTTP/2协议提供服务。
3. 检查配置并重新加载Nginx
修改完成后,不要直接重启服务器,先执行配置检查:
nginx -t
如果返回类似:
syntax is ok
test is successful
说明配置语法检查通过。
然后执行:
nginx -s reload
重新加载Nginx配置。
注意:如果服务器使用宝塔面板、Docker或者自定义安装路径,应确认执行的是实际运行的Nginx实例对应的命令。
4. 验证HTTP/2是否关闭
可以通过OpenSSL检查服务器是否还支持HTTP/2:
openssl s_client -connect 127.0.0.1:443 -servername example.com -alpn h2
如果没有协商出HTTP/2协议,说明该连接没有通过ALPN协商成功启用HTTP/2。
也可以使用:
curl -I --http2 https://example.com
注意,curl会尝试使用HTTP/2,但在服务器不支持HTTP/2时可能回退到HTTP/1.1,因此不能单凭这个命令判断HTTP/2是否关闭。
更直接的方法是检查OpenSSL输出中的ALPN协商结果。
如果网站使用CDN,还需要检查源站本身,而不是只检查CDN提供给访客的协议。
方法二:通过宝塔面板检查HTTP/2配置
不熟悉Linux命令的站长,也可以通过宝塔面板修改网站配置。
具体操作步骤:
第一步:登录宝塔面板
进入宝塔后台,点击左侧「网站」。
第二步:选择需要检查的网站
找到使用Nginx运行的目标网站,点击右侧「设置」。
第三步:进入配置文件
找到网站的Nginx配置文件,检查HTTPS监听配置。
第四步:关闭HTTP/2
如果看到以下配置:
listen 443 ssl http2;
将其调整为:
listen 443 ssl;
如果还存在独立的http2 on;指令,也需要一并处理。
第五步:保存并检查网站
保存配置后,检查Nginx是否能够正常加载,并通过浏览器访问网站,确认HTTPS证书、首页、栏目页和文章页均能正常打开。
提醒:如果网站由多个server配置组成,或者存在通配符域名、多个监听端口,需要逐一排查,避免遗漏其他HTTP/2入口。
方法三:使用防火墙限制不必要的公网访问
除了关闭HTTP/2,还可以检查服务器的公网端口开放情况。
对于普通企业网站,通常需要对外开放的端口包括:
80:HTTP网站访问
443:HTTPS网站访问
其他端口应根据实际业务需求决定是否开放。
例如:
22:SSH远程管理端口
3306:MySQL数据库端口
8888:宝塔面板端口(以实际面板配置为准)
如果数据库只供本机或内网程序使用,就没有必要直接向整个互联网开放3306端口。
可以通过宝塔面板的「安全」功能,检查当前放行的端口规则。
建议采取以下措施:
SSH远程管理尽量限制为固定管理IP。
数据库端口不直接暴露在公网。
宝塔面板管理端口限制访问来源。
删除不再使用的端口放行规则。
定期检查服务器是否存在异常开放端口。
需要注意,防火墙限制端口主要用于缩小服务器攻击面,不能直接修复Nginx的HTTP/2内存安全漏洞。网站80、443端口仍需对外提供服务时,关闭HTTP/2才是针对这两个漏洞更直接的临时缓解方式。
方法四:通过CDN或反向代理降低源站风险
如果企业网站已经接入CDN,也可以检查CDN与源站之间的通信方式。
一种可考虑的临时架构是:
访客浏览器 → CDN节点(支持HTTP/2)→ 源站Nginx(使用HTTP/1.1)。
这种方式可以保留访客到CDN之间的HTTP/2访问体验,同时让CDN与源站之间使用HTTP/1.1通信。
但需要注意几个问题:
确认CDN回源协议确实使用HTTP/1.1。
检查源站是否仍然允许公网直接访问HTTP/2。
尽可能限制源站80、443端口只接受可信CDN回源IP。
定期更新CDN回源IP白名单。
确保源站管理接口没有暴露在公网。
特别提醒:仅仅在CDN上关闭HTTP/2,并不代表源站已经关闭HTTP/2。如果攻击者能够绕过CDN,直接连接源站,仍然可能存在风险。
方法五:加强Nginx日志监控,及时发现异常
对于暂时无法升级的服务器,除了修改配置,还应加强日志监控。
Nginx常见日志目录:
/www/wwwlogs/
错误日志通常可以通过以下命令查看:
tail -f /www/wwwlogs/nginx_error.log
如果使用的是其他安装方式,日志位置可能不同,应以实际配置为准。
可以重点关注以下异常情况:
Nginx worker进程频繁异常退出。
网站突然出现大量502、504错误。
服务器CPU使用率异常升高。
Nginx错误日志中频繁出现进程崩溃记录。
服务器出现来源不明的异常进程。
网站访问流量突然出现异常波动。
还可以通过以下命令查看Nginx进程:
ps -ef | grep nginx
查看系统资源使用情况:
top
如果发现Nginx工作进程反复崩溃,不能简单认为只是网站访问量过大,应进一步检查错误日志、系统日志及进程创建记录。
需要注意,worker进程异常退出只能作为排查线索,并不能单独证明服务器已经遭到远程代码执行攻击。
方法六:降低Nginx进程权限,做好服务器隔离
Nginx工作进程通常以配置文件中指定的用户身份运行。
可以通过以下命令查看相关配置:
nginx -T 2>&1 | grep -E '^user '
一般情况下,建议使用专门的低权限用户运行Nginx工作进程,避免使用root权限运行处理网络请求的工作进程。
此外,还可以做好以下安全措施:
不使用root账号运行网站应用程序。
限制网站目录的写入权限。
不随意给网站目录设置777权限。
对数据库账号使用独立权限配置。
定期检查计划任务和系统启动项。
及时备份网站文件、数据库和服务器配置。
这些措施不能消除Nginx漏洞本身,但可以在发生安全事件时降低部分影响范围。
服务器暂时不能升级,建议按照什么顺序处理?
如果服务器目前运行正常,但因为业务原因不能立即升级Nginx,可以按照下面的顺序安排临时防御工作。
第一阶段:立即处理
确认当前Nginx版本。
检查所有对公网开放的HTTP/2监听入口。
关闭不必要的HTTP/2配置。
检查CDN和源站之间的回源协议。
测试网站HTTPS访问是否正常。
第二阶段:加强防护
检查服务器防火墙规则。
限制SSH和宝塔面板管理入口。
检查数据库是否暴露在公网。
检查Nginx错误日志和系统进程。
做好网站文件及数据库备份。
第三阶段:安排正式升级
测试Nginx新版本兼容性。
检查第三方模块。
备份原有配置文件。
选择业务低峰期升级。
升级后重新检查服务和安全配置。
需要强调的是,关闭HTTP/2只是临时缓解措施。建议尽快安排升级到官方修复版本,不能因为网站目前能够正常访问,就长期忽略安全更新。
不能升级Nginx,不代表可以忽视服务器安全经验分享
Nginx作为企业网站的重要运行组件,其安全状态直接影响网站的正常访问和业务稳定性。
面对本次HTTP/2相关安全漏洞,如果暂时无法升级Nginx,可以优先关闭HTTP/2协议,并结合CDN回源限制、防火墙访问控制、日志监控、进程权限管理等措施降低风险。
不过,临时防御并不等于彻底修复。
对于公网开放的网站,尤其是承载企业业务和客户数据的服务器,建议尽快完成漏洞排查和版本升级。只有将临时防御与正式补丁修复结合起来,才能更好地保障网站长期稳定运行。
额外补充:需要特别注意的技术细节
我核对了Nginx安全公告和CERT-EU的安全建议,有几个细节值得在发布时保留:
防御措施 | 对本次两个HTTP/2漏洞的作用 |
|---|---|
关闭HTTP/2 | 直接缓解 |
CDN回源改为HTTP/1.1 | 满足条件时可缓解 |
防火墙限制管理端口 | 辅助防护 |
WAF拦截异常请求 | 辅助防护 |
日志监控 | 发现异常 |
降低Nginx运行权限 | 降低潜在影响 |
其中,关闭HTTP/2是有安全公告依据的临时缓解方案。
还有一个容易忽略的问题: Nginx官方安全公告目前列出的不只是这两个HTTP/2漏洞,还包括HTTP/3、Mail代理等其他漏洞。因此,不能认为关闭HTTP/2就代表整个Nginx已经安全。