近日,宝塔面板官方发布 PHP 严重安全漏洞修复及防护方案,针对 CVE-2026-109618 和 CVE-2026-109619 两项安全漏洞,提供相应的 PHP 修复版本、临时加固方案及配套安全防护建议。
根据宝塔官方公告,本次漏洞可能导致未经身份验证的远程代码执行。如果网站服务器使用了受影响的 PHP 版本,且满足相应的漏洞利用条件,可能面临网站文件被篡改、服务器遭到恶意操作等安全风险。因此,企业网站管理员和服务器运维人员需要及时开展安全检查。
一、宝塔提供PHP安全补丁及修复方案
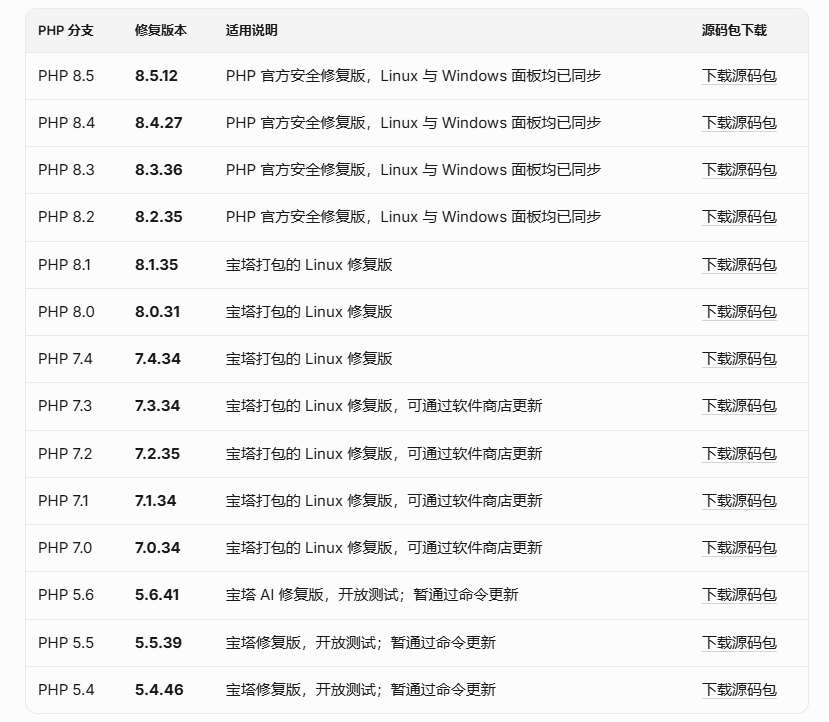
针对本次 PHP 漏洞,宝塔已同步相关安全修复版本。PHP 8.2 至 8.5 可通过对应的官方安全修复版本进行更新;PHP 7.4、8.0、8.1 等旧版本也提供了宝塔适配的 Linux 修复包。此外,宝塔已公布 PHP 7.0 至 7.3 的 Linux 修复版本及相应安装方式。
用户可以根据网站实际运行的 PHP 分支,选择对应的修复方案。需要注意的是,服务器安装了多个 PHP 版本时,应逐一检查各网站实际使用的运行环境,避免遗漏仍在运行的旧版本。
对于暂时无法完成版本升级的用户,宝塔还提供了相应的临时风险加固措施。不过,临时加固不能完全替代安全补丁,符合条件的用户仍应尽快完成 PHP 安全更新。
| PHP 分支 | 修复版本 | 适用说明 | 源码包下载 |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.4 | 8.4.27 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.3 | 8.3.36 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.2 | 8.2.35 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.1 | 8.1.35 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 8.0 | 8.0.31 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 7.4 | 7.4.34 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 7.3 | 7.3.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.2 | 7.2.35 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.1 | 7.1.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.0 | 7.0.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 5.6 | 5.6.41 | 宝塔 AI 修复版,开放测试;暂通过命令更新 | 下载源码包 |
| PHP 5.5 | 5.5.39 | 宝塔修复版,开放测试;暂通过命令更新 | 下载源码包 |
| PHP 5.4 | 5.4.46 | 宝塔修复版,开放测试;暂通过命令更新 | 下载源码包 |
二、网站管理员如何进行漏洞修复?
使用宝塔 Linux 面板的用户,可以进入软件商店,打开已安装的软件列表,刷新软件信息后,找到网站实际使用的 PHP 版本,按照官方说明安装对应的安全修复版本。
升级前,建议先备份网站文件、数据库和 PHP 配置,并选择合适的维护时间。更新完成后,应确认 PHP 服务正常运行,检查网站首页、后台登录、文件上传和数据库连接等功能,确保升级没有影响现有业务。
如果暂时无法升级,可以参考宝塔官方公告中的临时修复及安全防护步骤。对于使用旧版 PHP 的网站,还应结合程序兼容性制定后续升级计划,逐步迁移至仍在获得安全维护的 PHP 版本。
三、做好网站服务器的持续安全防护
除了及时安装 PHP 安全补丁,宝塔官方还建议结合实际环境启用 Nginx 防火墙、系统加固、防入侵和 PHP 网站安全告警等功能。这些措施可以帮助管理员识别和拦截部分恶意请求,监控异常操作,降低网站遭受攻击后的进一步风险。
同时,网站管理员应定期检查服务器访问日志、PHP 错误日志和异常进程,及时处理可疑文件与异常访问记录,并建立稳定的网站备份机制。
需要强调的是,开启防火墙或其他安全插件并不意味着漏洞已经彻底修复。只有结合 PHP 实际版本、补丁安装状态和服务器运行情况进行核查,才能更准确地判断修复是否完成。
四、及时更新运行环境,降低网站安全风险
PHP 运行环境的安全维护是企业网站日常运维的重要组成部分。对于使用 PHP 建设的企业官网、内容管理系统及业务平台,建议建立定期检查软件版本、跟进安全公告、及时安装补丁和验证网站运行状态的工作机制。
本次宝塔 PHP 漏洞修复公告也提醒广大网站管理员,网站安全不能只关注前端页面和后台账号,还需要关注服务器运行环境及相关组件的安全状态。及时修复已知漏洞、做好数据备份并持续检查异常情况,有助于降低网站运行风险,保障网站业务稳定。
官方公告: 宝塔面板《PHP 严重安全漏洞修复及防护方案》
原文地址:https://docs.bt.cn/notices/php-security-protection-guide/
本文根据宝塔面板官方公开公告整理,具体漏洞影响范围、修复版本及操作步骤请以官方最新说明为准。